
Quyền riêng tư, bảo mật và vận hành Local AI
Private AI là giải pháp lý tưởng để tự chủ và bảo vệ dữ liệu nội bộ, nhưng đây không phải là một "lá chắn thần kỳ" miễn nhiễm với mọi rủi ro an ninh mạng. Để khai thác an toàn, việc thiết lập các lớp bảo vệ đa tầng và nắm vững vòng đời vận hành của mô hình là bước đi sống còn. Bài viết này sẽ giúp bạn giải mã bản chất Private AI, nhận diện 4 rủi ro bảo mật cốt lõi và bỏ túi checklist an toàn toàn diện cho người mới bắt đầu.
Mục lục bài viết1. Private AI là gì?2. Private AI không phải là "lá chắn thần kỳ"3. Các "lớp bảo vệ" trong Private AI4. Bốn rủi ro bảo mật chính bạn cần biết5. Vòng đời vận hành an toàn cho Local AI6. Nên chọn Local AI hay Cloud AI?7. Checklist an toàn cho người mới bắt đầu8. Câu hỏi thường gặp
1. Private AI là gì?
Private AI (Trí tuệ nhân tạo riêng tư) là một hệ thống AI được thiết kế đặc biệt để bảo vệ dữ liệu nhạy cảm và quyền riêng tư của bạn trong suốt quá trình sử dụng. Khác với các dịch vụ AI đám mây thông thường – nơi dữ liệu của bạn phải gửi lên máy chủ bên ngoài – Private AI ưu tiên giữ thông tin của bạn trong tầm kiểm soát.
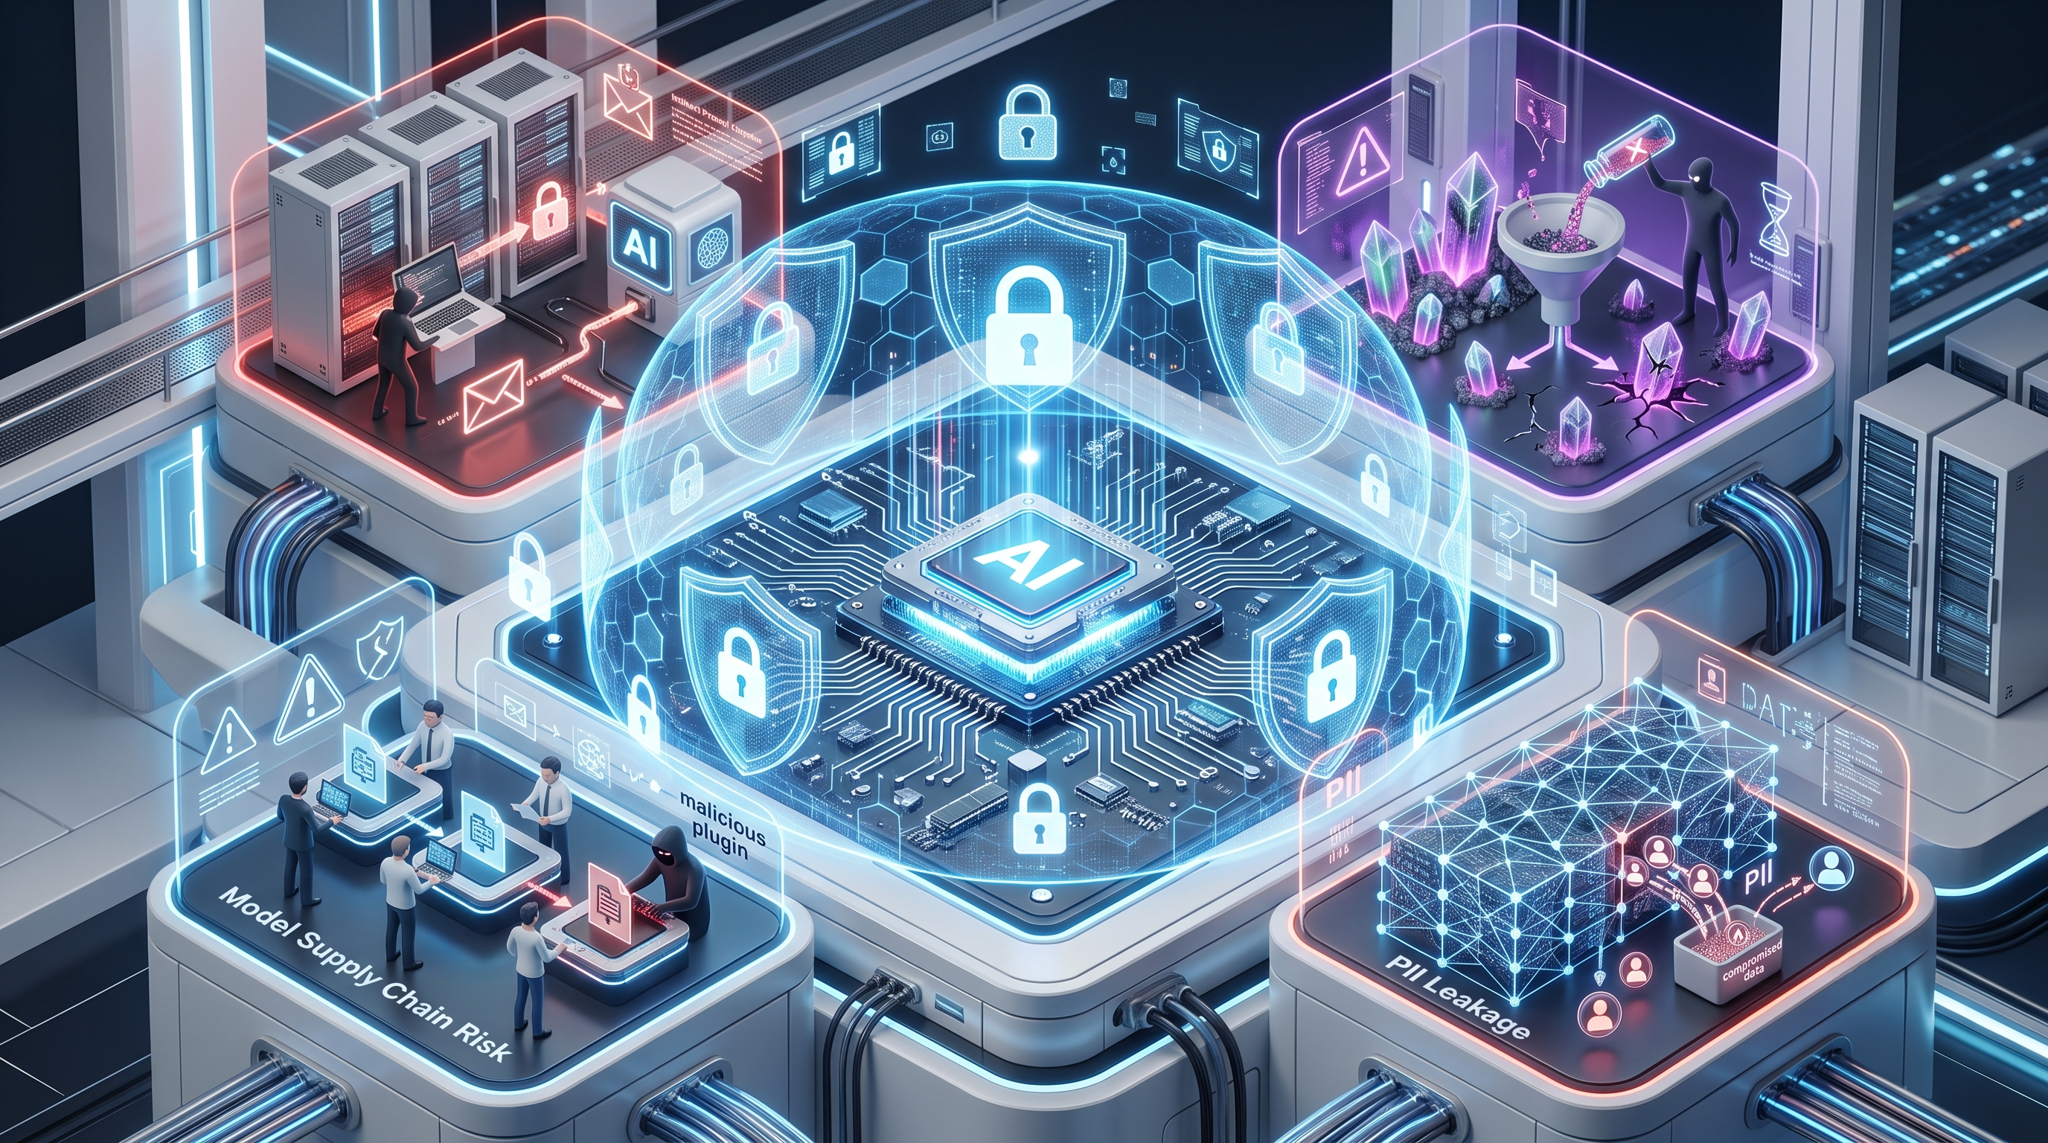
Có bốn rủi ro bảo mật trong suốt quá trình sử dụng
Khi nói đến "Local AI", thuật ngữ này chỉ đơn giản mô tả vị trí mà phần cứng thực hiện các tác vụ AI – ngay trên máy tính của bạn hoặc trong mạng nội bộ, thay vì trên đám mây.
Tuy nhiên, có một hiểu lầm phổ biến mà nhiều người mới gặp phải: chạy AI cục bộ không tự động có nghĩa là an toàn tuyệt đối. Việc đưa mô hình về máy cá nhân là bước khởi đầu quan trọng, nhưng vẫn còn nhiều yếu tố khác cần quan tâm để đảm bảo an toàn thực sự.
2. Private AI không phải là "lá chắn thần kỳ"
Nhiều người mới bắt đầu nghĩ rằng chỉ cần tải AI về máy là dữ liệu sẽ tự động được bảo vệ. Thực tế phức tạp hơn thế:
Không phải "cài về là an toàn": Chỉ chuyển mô hình về máy cá nhân không ngăn chặn được các cuộc tấn công như bẻ khóa (jailbreak) hay tiêm chèn lệnh độc hại. Hệ thống vẫn có thể bị tổn thương nếu bạn mở các tài liệu chứa mã độc được thiết kế để đánh lừa AI.
Không miễn nhiễm hoàn toàn: Mô hình AI cục bộ vẫn có thể vô tình tiết lộ thông tin nhạy cảm mà nó đã "ghi nhớ" từ quá trình huấn luyện ban đầu – một rủi ro nội tại không thể loại bỏ hoàn toàn chỉ bằng việc chạy cục bộ.
3. Các "lớp bảo vệ" trong Private AI
Để vận hành Private AI đúng cách, bạn cần hiểu rõ các lớp kiểm soát khác nhau – mỗi lớp đóng một vai trò riêng trong việc bảo vệ dữ liệu:
Vị trí dữ liệu (Data Locality): Đây là lớp cơ bản nhất – xác định dữ liệu của bạn nằm ở đâu. Với Local AI, câu truy vấn của bạn không bị gửi ra Internet, giúp giảm thiểu rủi ro rò rỉ trên đường truyền.
Kiểm soát truy cập (Access Control): Bạn có thể giới hạn ai được phép kết nối đến API của mô hình. Các công cụ như LM Studio cho phép bạn khởi chạy máy chủ API chỉ trong mạng LAN nội bộ, và bạn cần cấu hình tường lửa để tránh lộ cổng kết nối ra bên ngoài.
Mã hóa (Encryption): Bảo vệ dữ liệu trong quá trình lưu trữ và truyền tải.
Dữ liệu đo lường từ xa (Telemetry): Nhiều ứng dụng AI thu thập log vận hành. Nếu không được cấu hình cẩn thận, telemetry có thể vô tình ghi lại và gửi đi thông tin cá nhân của bạn.
Quản trị hệ thống (Governance): Bao gồm các chính sách đánh giá nhà cung cấp, kiểm tra nguồn gốc dữ liệu huấn luyện và thiết lập ngưỡng an toàn trước khi triển khai.
4. Bốn rủi ro bảo mật chính bạn cần biết
Theo khung tiêu chuẩn NIST AI RMF, khi vận hành AI cục bộ, có 4 lỗ hổng bảo mật quan trọng mà người dùng cần lưu ý:
4.1. Tiêm chèn câu lệnh gián tiếp (Indirect Prompt Injection)
Đây là rủi ro nguy hiểm nhất. Tin tặc có thể nhúng lệnh độc hại vào tài liệu bên thứ ba. Khi AI đọc tài liệu đó, lệnh ngầm sẽ chiếm quyền điều khiển, ép AI thực hiện hành vi không mong muốn như đánh cắp dữ liệu hoặc chạy mã độc trên máy của bạn.
4.2. Đầu độc dữ liệu (Data Poisoning)
Kẻ tấn công can thiệp vào dữ liệu dùng để huấn luyện hoặc "nuôi" mô hình, từ đó thao túng kết quả đầu ra của hệ thống theo hướng có lợi cho chúng.
4.3. Rủi ro chuỗi cung ứng mô hình
AI thường được xây dựng từ nhiều thành phần bên thứ ba như thư viện phần mềm, mô hình huấn luyện sẵn và bộ dữ liệu mua ngoài. Nếu không kiểm duyệt kỹ nguồn gốc, bạn có thể vô tình đưa mã độc hoặc lỗi vào hệ thống của mình.
4.4. Lộ dữ liệu cá nhân (PII Leakage)
Mô hình AI có thể tự động "bịa" hoặc truy xuất ngược thông tin nhạy cảm đã bị ghi nhớ trong quá trình huấn luyện ban đầu, như số điện thoại, địa chỉ hay thông tin tài chính.
5. Vòng đời vận hành an toàn cho Local AI
Một quy trình vận hành Private AI an toàn gồm 4 bước mà bạn nên tuân thủ:
Tải và Cập nhật: Chỉ tải mô hình từ các nguồn đáng tin cậy (ví dụ: catalog được chứng thực). Quá trình tải xuống cần kết nối mạng ban đầu, sau đó mô hình được lưu đệm trên ổ cứng để sử dụng offline.
Phân quyền truy cập: Cấu hình giới hạn các truy vấn thông qua localhost hoặc dải IP được phê duyệt trong mạng LAN nội bộ, tránh phơi bày cổng kết nối ra Internet.
Ghi log và Kiểm toán: Duy trì nhật ký hoạt động để theo dõi các thay đổi cấu hình và dấu vết dữ liệu đầu vào.
Khôi phục phiên bản: Khi phát hiện lỗi bảo mật hoặc suy giảm hiệu năng, hệ thống cần có khả năng quay về phiên bản mô hình an toàn trước đó.
6. Nên chọn Local AI hay Cloud AI?
Việc lựa chọn phụ thuộc vào mức độ nhạy cảm của dữ liệu bạn đang xử lý. Dưới đây là hướng dẫn đơn giản:
| Loại dữ liệu | Giải pháp phù hợp |
| Dữ liệu tuyệt mật (thông tin cá nhân, tài chính, nội bộ nhạy cảm) | Local AI – chạy hoàn toàn trong mạng nội bộ được kiểm soát chặt chẽ |
| Dữ liệu công khai, phổ thông | Cloud AI – tận dụng sức mạnh tính toán và mô hình lớn trên đám mây |
| Dữ liệu hỗn hợp (vừa nhạy cảm vừa thông thường) | Hybrid AI – xử lý phần nhạy cảm cục bộ, phần còn lại gửi lên đám mây |
7. Checklist an toàn cho người mới bắt đầu
Trước khi bắt đầu sử dụng Local AI, hãy kiểm tra các mục sau để đảm bảo an toàn:
Xác minh vị trí dữ liệu: Mô hình và dữ liệu có thực sự chạy cục bộ, không bị gửi ra ngoài không?
Kiểm tra nguồn gốc: Đã xem xét thông tin mô hình, giấy phép và khả năng tương thích phần cứng chưa?
Tắt telemetry: Đã vô hiệu hóa tính năng tự động gửi báo cáo lỗi có thể chứa thông tin cá nhân chưa?
Phòng thủ prompt injection: Đã thiết lập bộ lọc nội dung để ngăn lệnh độc hại từ tài liệu bên ngoài chưa?
8. Câu hỏi thường gặp
8.1. Local AI có chạy offline 100% không?
Không hoàn toàn. Bạn vẫn cần kết nối Internet lần đầu để tải mô hình và thư viện cần thiết từ danh mục trực tuyến. Chỉ sau khi quá trình tải xuống và lưu đệm hoàn tất, các lần sử dụng tiếp theo mới chạy hoàn toàn offline.
8.2. Tại sao mang AI về mạng nội bộ vẫn có rủi ro?
Vì Local AI chỉ giải quyết bài toán vị trí vật lý của dữ liệu. Hệ thống vẫn có thể bị bẻ khóa hoặc chiếm quyền điều khiển nếu bạn mở tài liệu chứa mã độc – đây là cơ chế tấn công thông qua tiêm chèn câu lệnh gián tiếp, không phụ thuộc vào việc AI chạy ở đâu.
8.3. Có thể phân quyền truy cập cho máy chủ Local AI không?
Có. Bạn có thể dùng các công cụ như LM Studio hoặc Ollama để khởi chạy REST API trong mạng LAN. Bằng cách cấu hình tường lửa và proxy xác thực, bạn hoàn toàn kiểm soát được ai có quyền truy cập vào endpoint của mô hình.
Xem thêm tại GearVN
